WordPress セキュリティチェック・プラグイン
あなたに平穏を。
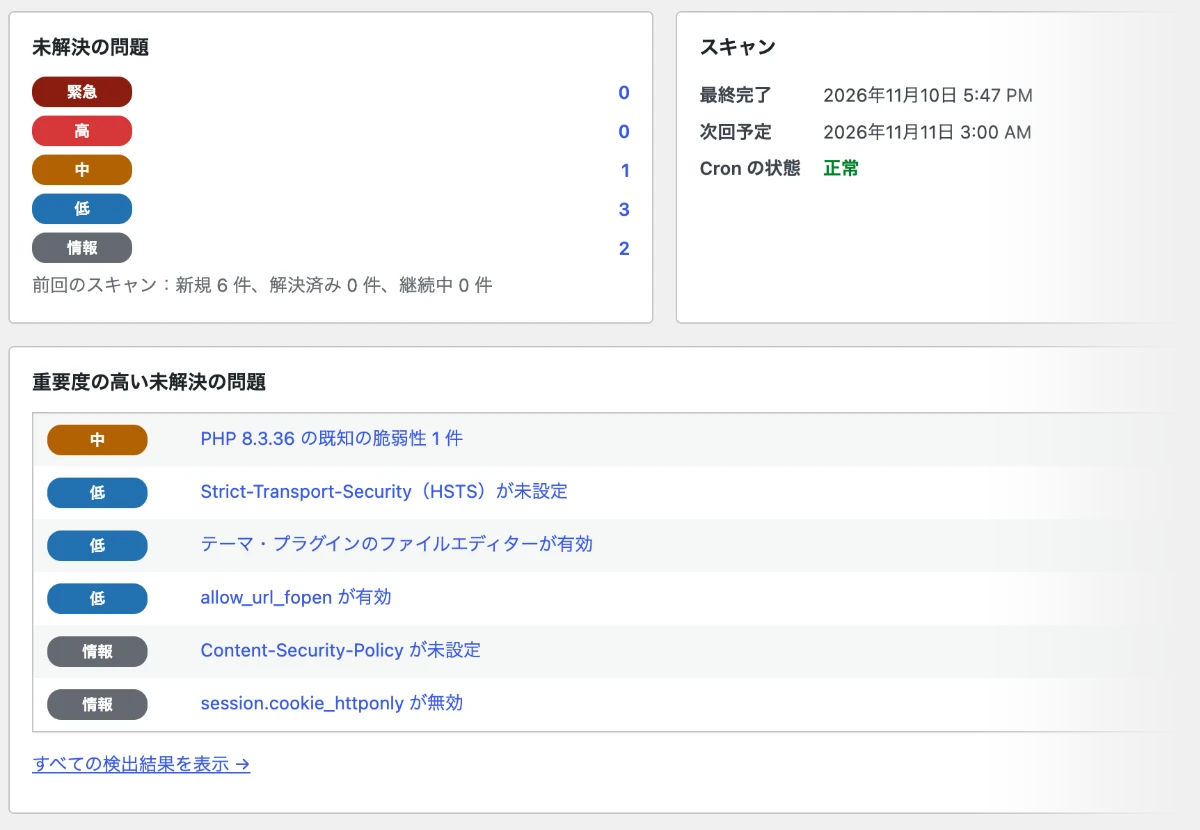
他のセキュリティプラグインが見ていない場所まで、定期的にチェック。カスタムテーマ、WordPress の外のプログラム、PHP のサポート期限を見張ります。
コンセプト
Webセキュリティの「うるささ」から解放されたい。
次々と見つかる脆弱性。その穴を突く攻撃。Webセキュリティの状況は日々刻々と変わり、追いかけるだけで疲れてしまう。
Keep It Peace は、そんな状況にうんざりしている人のために考えました。サイトを自動で定期的にチェックし、気にすべきことがあるときだけ知らせます。
だから必要なときはすぐに動けて、それ以外の時間は本来の仕事に集中できる。
心穏やかな運用でより良いWeb制作ライフを。
あなたのサイトにしかないコードを誰が見ていますか。
WordPress 本体や WordPress.org のプラグインは、アップデートの確認や既存のセキュリティプラグインがカバーしています。Keep It Peace が見るのは、その外側。制作会社が作ったテーマ、同じサーバーに置いたランディングページやフォームメーラー、そしてサーバーの PHP そのものです。
- 既存のツールに任せる WordPress 本体
- 既存のツールに任せる WordPress.org のプラグイン
- Keep It Peace カスタムテーマ
- Keep It Peace WordPress 外のプログラム
- Keep It Peace 外から見えるサイトの状態
- Keep It Peace PHP とサーバー
チェックする場所
5 つの領域を定期的に。
-
カスタムテーマ
信頼できる状態(ベースライン)と比べて、追加・変更・削除されたファイルを検出。eval、シェル実行、難読化コード、エスケープされていないリクエストデータ、prepare() のない SQL、nonce や権限チェックのない AJAX・REST ハンドラも静的に検査します。
-
WordPress 外のプログラム
同じサーバーに置いたランディングページ、フォームメーラー、古いアプリケーション。ディレクトリを登録すれば、テーマと同じファイルチェックの対象になります。
-
外から見えるサイトの状態
SSL 証明書の期限と信頼性、TLS バージョン、セキュリティヘッダー、バージョン情報の露出。.env、.git、wp-config.php のバックアップ、SQL ダンプ、debug.log などが公開されていないか、ディレクトリ一覧が見えていないかを確認します。
-
PHP とサーバー
PHP のサポート終了とセキュリティサポート期限、未適用のパッチリリース、既知の CVE、危険な php.ini 設定、MySQL・MariaDB のサポート状況、WP_DEBUG、wp-config.php のパーミッション、uploads 内の PHP ファイル。
-
依存パッケージ
テーマや登録したディレクトリにある composer.lock と package-lock.json を読み取り、既知の脆弱性があるパッケージを見つけます。OSV.dev を使うため、外部データベースの利用に同意した場合だけ動きます。
-
履歴で追える検出結果
スキャンごとに新規・解決済み・継続中を記録。検出は確認済みや無視にでき、無視にしたファイルの検出も、ファイルが変わればもう一度知らせます。
メール通知
何もなければ何もない。
問題があればすぐわかる。
スキャンのたびに、重大度ごとの件数、新しく見つかった問題と解決した問題、PHP の状態、SSL 証明書の残り日数をまとめてお送りします。ファイルパスやコードはメールに含めません。詳細は管理画面で確認します。
送る条件を選べます:
- 毎回送る
- 問題があるときだけ
- 新しい問題のときだけ
- 指定した重大度以上
- 週次ダイジェスト
- 前回のスキャンから
- 新規 1 件、解決 2 件
- PHP
- 8.3(セキュリティサポート中)
- SSL 証明書
- 残り 54 日
共有サーバーでも
レンタルサーバーでそのまま動く。
制約の多い環境を前提に作っています。サイトの URL、ファイルの内容、個人情報を外部に送ることはありません。
-
シェルコマンドを使わない
exec、shell_exec、proc_open、バッククォートは一切使用しません。
-
open_basedir の下でも動く
読めないディレクトリは警告を出さずに結果として報告します。
-
タイムアウトしない
短い単位に分けて実行し、止まったところから再開します。
-
読むだけ
ファイルを変更・削除することはありません。
$ wp keep-it-peace scan --quiet
サーバーの cron から WP-CLI で確実に定期実行
よくある質問
WordPress 本体や WordPress.org のプラグインもスキャンしますか?
いいえ。それらはアップデートの確認や既存のツールのほうが適しています。Keep It Peace は、あなたのサイトにしかないコード(カスタムテーマ、自作のプラグイン、サーバー上の他のプログラム)と、PHP のバージョン、外から見えるサイトの状態に集中します。
ドキュメント: スキャン対象
テーマやプラグインの新しいファイルをデプロイしたら「変更されたファイル」が検出されます。
デプロイ後にスキャンを実行し、Keep It Peace の画面に出るお知らせ、または設定 → 一般で新しい状態を承認してください。そのファイルが新しいベースラインになります。
ドキュメント: デプロイ後のベースライン承認
定期スキャンが動きません。
WP-Cron はサイトへのアクセスがあるときにしか動きません。サーバーの cron から WP-CLI で実行するのが確実です。
ドキュメント: サーバーの cron での実行
外部のサービスに何を送りますか?
既定では何も送りません。外部の脆弱性データベースの利用に管理者が同意した場合に限り、サポート期限や脆弱性の確認に必要なもの(PHP のバージョン、データベースの製品名、依存パッケージの名前とバージョン)だけを送ります。サイトの URL、ファイルの内容、個人情報は送りません。選んだ内容は、設定でいつでも、サービスごとにもまとめても変えられます。
ドキュメント: 外部サービス